Criptarea în cloud: cine poate citi datele și cine controlează cheile?
Înțelege criptarea în tranzit, la stocare și de la un capăt la altul printr-un exemplu de partajare și întrebări concrete pentru furnizor.
„Criptat” este un răspuns incomplet la o întrebare despre securitate. Poate descrie conexiunea, dispozitivul de stocare sau un sistem în care furnizorul nu poate, în mod normal, decripta conținutul. Pentru a compara servicii, întreabă ce este criptat, când devine lizibil și cine poate autoriza acea operațiune.
Un algoritm puternic este doar o parte a răspunsului. Locul cheii, permisiunile, recuperarea și punctele în care apare conținutul în clar determină protecția efectivă.
Urmărește un document prin serviciu
Imaginează-ți încărcarea unui raport tehnic fictiv de pe laptop. Browserul stabilește conexiunea HTTPS. Serverul primește raportul, generează previzualizarea, indexează textul și îl stochează. Ulterior, un coleg deschide previzualizarea de pe alt dispozitiv.
TLS protejează canalul de comunicație între capetele sale. În exemplu, serverul aplicației este unul dintre aceste capete și poate procesa raportul. „Criptat în tranzit” nu înseamnă, așadar, că serverul nu îl poate citi. IETF: TLS 1.3, RFC 8446.
Criptarea la stocare protejează datele păstrate potrivit unui anumit model de chei și acces. Dacă aplicația poate obține cheia și decripta raportul pentru previzualizare, sistemul furnizorului are o cale de decriptare. Aceasta poate fi potrivită serviciului, dar diferă de un conținut inaccesibil furnizorului.
Criptarea de la un capăt la altul schimbă limita
Într-un sistem cu criptare end-to-end, conținutul este criptat pentru destinatarii finali, iar serviciul intermediar nu ar trebui să dețină cheile necesare citirii. Detaliile rămân decisive: care dispozitive finale, ce date, ce operațiuni de partajare și ce mecanisme de recuperare?
Dacă previzualizarea sau căutarea rulează pe dispozitivul utilizatorului, acestea pot fi compatibile cu un asemenea model. Dacă serverul citește conținutul în clar pentru a le executa, cere explicația încadrării în limita de protecție declarată. Unele sisteme protejează diferit funcții diferite.
Nu deduce criptarea end-to-end doar din „AES-256”, „cheie administrată de client” sau „zero knowledge”. Cere explicarea circulației datelor și a condițiilor de decriptare. Raportul de bază NIST despre administrarea cheilor în cloud explică necesitatea de a analiza explicit proprietatea și controlul lor. NIST IR 7956.
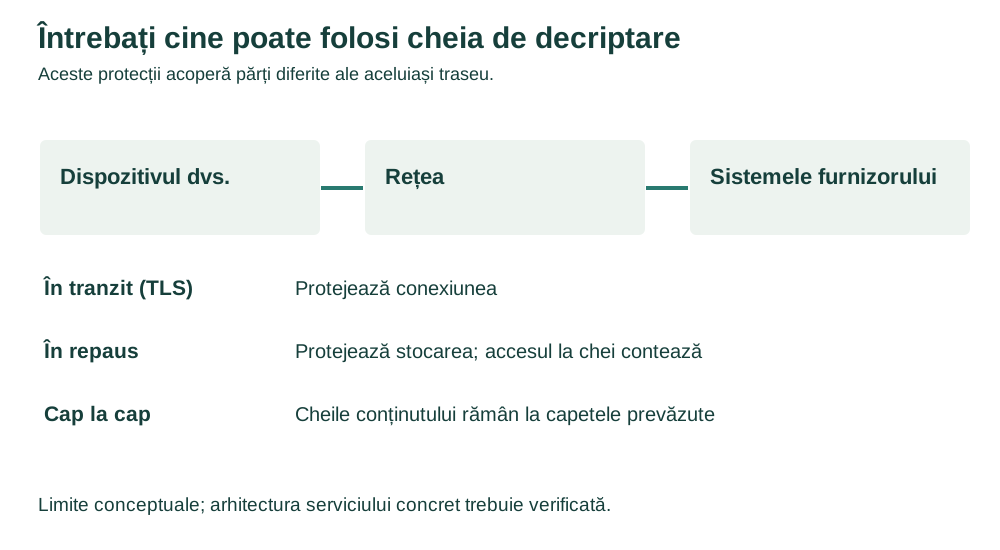
| Afirmație | Dovadă utilă | Nu dovedește singură |
|---|---|---|
| TLS | Conexiune protejată către serverul prevăzut | Că furnizorul nu poate citi conținutul |
| Criptare în repaus | Acoperirea datelor stocate și controlul cheilor | Protecție față de orice aplicație sau administrator autorizat |
| Criptare cap la cap | Chei la capetele prevăzute; recuperare și partajare documentate | Un dispozitiv sigur, metadate ascunse sau recuperare după pierderea tuturor cheilor |
Exemplu de alegere între două servicii fictive
Serviciul A criptează traficul și fișierele stocate, iar serverele sale decriptează documentele pentru căutare și previzualizare. Serviciul B criptează conținutul pe dispozitivele utilizatorilor și efectuează local căutările acceptate. Presupunem că descrierile au fost verificate pentru funcțiile relevante.
Pentru o echipă care necesită procesare centralizată pe server, A poate îndeplini cerințele aprobate dacă accesul, administrarea și condițiile contractuale sunt potrivite. Pentru conținut care trebuie să rămână ilizibil intermediarului, modelul B poate fi mai potrivit, după evaluarea partajării și recuperării.
Niciuna dintre alegeri nu este demonstrată prin eticheta comercială. A poate avea controale operaționale solide; B poate expune totuși date printr-un dispozitiv compromis sau un destinatar autorizat. Decizia trebuie să urmeze cerința reală de confidențialitate și modul de lucru.
Întreabă și despre datele din afara fișierului principal
Inventariază previzualizările, textul extras, numele fișierelor și folderelor, identitățile participanților, momentele operațiunilor, jurnalele, notificările, exporturile și copiile de siguranță. Care beneficiază de aceeași limită de criptare? Metadatele pot dezvălui informații utile chiar când conținutul este protejat.
Verifică și ce se întâmplă la trimiterea unui atașament prin email, crearea unei legături publice sau procesarea printr-o integrare. Originalul protejat nu protejează automat fiecare derivat. După descărcarea unei copii lizibile de către destinatar, revocarea legăturii online nu poate retrage copia din dispozitivul său.
Recuperarea face parte din proiectarea sistemului
Dacă se pierde singura cheie de decriptare și nu există recuperare, resetarea parolei poate restabili autentificarea fără să restabilească datele lizibile. Invers, recuperarea asistată de administrator presupune o cale autorizată suplimentară, care trebuie înțeleasă și controlată.
Testează recuperarea cu date demonstrative nesensibile înainte de a încredința serviciului documente unice. Consemnează cine poate recupera, cum se verifică autoritatea, ce se înregistrează și dacă fișierele unui angajat plecat rămân accesibile printr-un proces organizațional aprobat.
Întrebări scurte pentru furnizor
- Unde poate fi citit conținutul la încărcare, procesare, partajare și recuperare?
- Cine poate obține sau utiliza cheile, inclusiv administratorii și integrările?
- Sunt acoperite copiile de siguranță, previzualizările și metadatele? Ce excepții există?
- Ce se întâmplă dacă se pierd cheile, dispozitivele sau accesul administrativ?
- Poate organizația exporta date utilizabile fără dependență nelimitată de furnizor?
- Ce afirmații au dovezi independente și ce acoperă efectiv acele dovezi?
Înregistrează răspunsurile pentru planul și configurația alese, nu doar pentru marcă. Articolul explică evaluarea; nu afirmă că WorkStudio sau un produs numit implementează un anumit model de criptare.
Enable JavaScript to use reading progress and usefulness ratings.